Единый вход в LMS: как проверить авторизацию, роли и отключение сотрудника
Что проверить при едином входе в LMS: личность, создание учётной записи, роли, прямые ссылки, выход и прекращение доступа.
Сотрудник нажал плитку обучения в корпоративном портале и оказался внутри LMS без второго пароля. Это хороший первый шаг. Но он ещё не отвечает на вопросы, какие материалы доступны человеку, что произойдёт после смены отдела и как откроется ссылка из письма на телефоне.
Я бы проверял единый вход как полный путь пользователя, включая ошибки и прекращение доступа. Ниже разберу, какие решения нужно согласовать с IT и владельцем обучения. Поддержку конкретного корпоративного провайдера идентичности проверяют отдельно; один рабочий способ входа не означает поддержку всех протоколов.
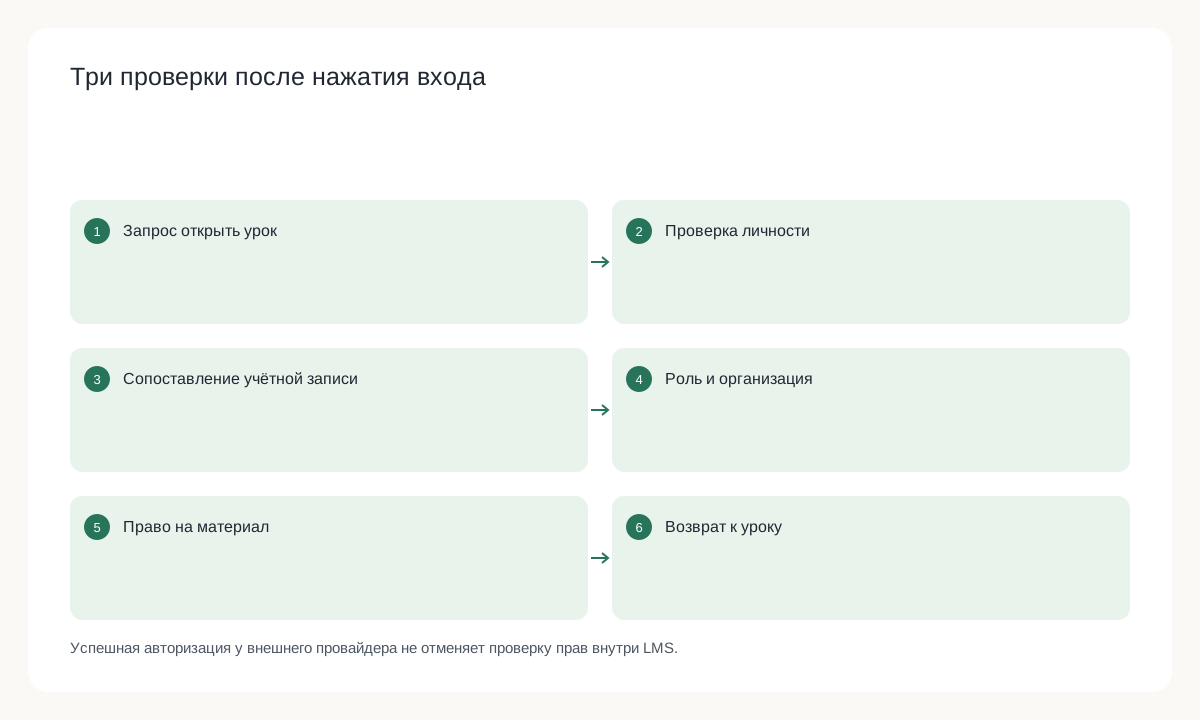
Успешная авторизация у внешнего провайдера не отменяет проверку прав внутри LMS.
Личность, учётная запись и права являются разными решениями
Вход подтверждает, кто пришёл. Создание или сопоставление учётной записи определяет, с какой записью LMS связан человек. Авторизация решает, что ему разрешено. Если смешать эти этапы, успешный вход может случайно открыть лишние материалы или создать второго пользователя.
Например, сотрудник уже учился по приглашению, а затем пришёл через портал. Система должна применить согласованное правило сопоставления. Совпадающее имя недостаточно для автоматического объединения. Нужен устойчивый идентификатор и проверка неоднозначных случаев.
Роли также не следует назначать только по факту входа. Автору курса, руководителю и ученику нужны разные действия. Членство в подразделении может помогать выбору программы, но не всегда даёт право видеть результаты всех коллег.
Уточните, какой механизм действительно поддерживается
Для корпоративного входа существуют разные протоколы. Например, OpenID Connect описывает слой проверки личности поверх OAuth2. У каждого способа есть собственный контракт и правила проверки. Названия протоколов не заменяют подтверждение их поддержки двумя сторонами.
В Edumotion подтверждён сценарий входа внутри Битрикс24. Его нужно отличать от отдельного проекта подключения другого корпоративного провайдера. Также важно проверить, как будет входить сотрудник вне портала и какие ссылки используются в выбранном сценарии.
На обсуждение подготовьте название провайдера, нужные устройства, допустимые адреса возврата и правила жизненного цикла сотрудников. Секреты подключения передаются защищённым способом уполномоченным участникам, а в техническом задании достаточно указать их назначение и владельца.
Прямая ссылка проверяет больше, чем плитка портала
Попросите отправить коллеге ссылку на конкретный урок. Затем откройте её в новом браузере без сессии, на телефоне и после завершения входа. Пользователь должен попасть в ожидаемый материал или получить понятное объяснение ограничения, а не бесконечно возвращаться к форме авторизации.
Если приложение работает внутри портала, обычный адрес внутренней страницы не всегда является правильной ссылкой для коллеги. Вход и возврат к материалу должны проходить предусмотренный продуктом путь. Способ копирования и открытия такой ссылки стоит включить в пользовательскую проверку.
Сохраняйте назначение перехода только в разрешённых границах. Ссылка после входа не должна отправлять человека на произвольный адрес, переданный извне. Это задача реализации, которую IT проверяет отдельно от красоты экрана входа.
Новый сотрудник не всегда должен появляться автоматически
Создание учётной записи при первом входе удобно, если такое правило соответствует процессу. Но сначала нужно определить организацию, роль, подразделение и условия доступа. Внешний партнёр и внутренний сотрудник могут использовать разные пути.
Полезно разобрать случаи: нет нужного отдела, неизвестен идентификатор, у человека две рабочие роли, приглашение уже было создано. Система должна остановить неоднозначное сопоставление, сохранив понятную причину для поддержки. Незаметно создать ещё одну запись проще, чем потом объединять историю обучения.
При синхронизации кадровых сведений укажите направление и источник. Если данные приходят из портала, ручная правка в LMS может быть перезаписана. Пользователю и администратору нужно понимать, где менять исходное значение.
Выход и прекращение доступа проверяйте отдельно
Закрытая вкладка не обязательно завершает сессию. Выход из одного приложения тоже не всегда означает выход из всех подключённых систем. Конкретное поведение зависит от поддерживаемого механизма, поэтому его нужно проверить и объяснить в инструкции.
При завершении работы сотрудника важен срок прекращения доступа и судьба уже открытой сессии. Нужно различать запрет нового входа, отзыв текущей сессии и доступ к ранее загруженным сведениям. Один выключенный аккаунт в каталоге не доказывает, что все эти действия уже выполнены.
Это не повод усложнять пользовательский путь множеством предупреждений. Достаточно согласовать правила и проверить их в контролируемом сценарии. Сотруднику показывают понятное сообщение, а технические сведения остаются в защищённом журнале поддержки.
Приёмочный набор для единого входа
| Проверка | Ожидаемый результат |
|---|---|
| Первый вход | Правильная запись и допустимая роль |
| Повторный вход | История сохранена, дубля нет |
| Прямая ссылка | Возврат к нужному разрешённому материалу |
| Другая роль | Нет лишнего доступа к людям и данным |
| Смена подразделения | Действует согласованное правило программ |
| Отключение сотрудника | Вход и сессии ведут себя по принятой политике |
Добавьте ошибку внешнего провайдера и отмену входа самим пользователем. В обоих случаях приложение должно оставаться в понятном состоянии. Не нужно считать такой тест успешным только по тому, что кнопка авторизации открыла внешнюю страницу.
Для проверки своего сценария можно начать с описания интеграции Edumotion и показать IT весь путь: вход, материал, смена роли и отключение. По этому набору будет видно, что поддерживается штатно и какие подключения требуют отдельного согласования.
Частые вопросы
Единый вход автоматически даёт доступ ко всем курсам?
Нет. Подтверждение личности и разрешение на материал решают разные задачи. Доступ определяется организацией, ролью, аудиторией и правилами программы. Их нужно проверить отдельно.
Можно ли объединять людей по имени?
Имя не является устойчивым уникальным ключом. Нужны согласованные идентификаторы и правила сопоставления. Неоднозначный случай лучше передать ответственному, чем потерять историю или связать чужие результаты.
Достаточно ли проверить вход из портала?
Полезно проверить также прямые ссылки, новый браузер, телефон, отсутствие сессии и возврат после авторизации. Эти пути часто отличаются от привычного нажатия плитки внутри портала.
Отключение аккаунта сразу закрывает все сессии?
Это зависит от реализации и политики. Нужно проверить текущие сессии и отдельные пути доступа. Не следует обещать такое поведение только на основании выключенного флага в списке пользователей.